zep@server: ~/de/leistungen/website-betreuung/website-sicherheit-malware-entfernung
$ site scan --malware

Website-Sicherheit & Malware-Entfernung: Hilfe, wenn Ihre Website gehackt wurde

Einstiegspunkt | Backdoor | Spam-Seiten
✓ Bereinigt, Lücke geschlossen

Website-Sicherheit und Malware-Entfernung ist die Leistung, bei der wir Schadcode von einer gehackten Website entfernen, den Einstiegspunkt des Angreifers schließen und die Website so absichern, dass sich derselbe Angriff nicht wiederholt. Wir arbeiten mit individueller PHP- und Node.js-Software, statischen Websites, Onlineshops und WordPress. Im Notfall reagieren wir binnen 4 Stunden und liefern nach der Bereinigung einen Ursachenbericht.

// Woran erkennen Sie, dass Ihre Website gehackt wurde?

Eine gehackte Website fällt oft zuerst Google, dem Hoster oder Kunden auf – nicht dem Betreiber. Angreifer wollen eine Website meist unbemerkt nutzen statt sie lahmzulegen; die Startseite sieht daher normal aus, während im Hintergrund Spam-Seiten entstehen. Trifft eines der folgenden Anzeichen zu, sollte die Website geprüft und bereinigt werden.

  • In den Google-Suchergebnissen steht „Diese Website wurde möglicherweise gehackt“, oder der Browser zeigt eine rote Sicherheitswarnung
  • In der Suche erscheinen Seiten, die Sie nie angelegt haben, Titel in japanischen Schriftzeichen oder Pharma- und Glücksspiel-Spam
  • Besucher – vor allem mobil oder über Google – werden auf fremde Websites umgeleitet
  • Ihr Hoster hat die Website wegen „schädlicher Inhalte“ gesperrt oder das Konto eingeschränkt
  • E-Mails von Ihrer Domain landen im Spam-Ordner oder kommen zurück
  • Auf dem Server liegen unbekannte Dateien, Admin-Konten oder geplante Aufgaben (Cronjobs)

Weiterleitungen können nur bestimmten Besuchern angezeigt werden; wenn Sie die Website selbst öffnen, wirkt womöglich alles normal. Der Bericht „Sicherheitsprobleme“ in der Search Console zeigt solche versteckten Anzeichen meist als Erstes.

// Wie wird eine gehackte Website bereinigt?

Eine gehackte Website wird bereinigt, indem der Zugang des Angreifers gefunden und geschlossen wird – nicht nur durch Löschen schädlicher Dateien; solange der Einstiegspunkt offen ist, wird die Website bald erneut infiziert. Der Einsatz hat vier Schritte und dauert in einem typischen Fall 2 bis 3 Arbeitstage. Zuerst sichern wir den aktuellen Zustand, prüfen die Bereinigung auf einer Kopie und spielen sie zu verkehrsarmen Zeiten live.

01

Erste Reaktion und Isolierung (binnen 4 Stunden)

Die Lage wird bewertet, die Website bei Bedarf in den Wartungsmodus versetzt; Admin-, FTP- und Datenbankpasswörter sowie API-Schlüssel werden geändert

02

Diagnose und Einstiegspunkt (1 Tag)

Geänderte Dateien, Server-Logs und Datenbank werden untersucht, um die genutzte Lücke und alle Änderungen festzustellen

03

Bereinigung und Schließung (1 Tag)

Backdoors, eingeschleuster Code und Spam-Seiten werden entfernt, die Lücke geschlossen und Spam-URLs auf 404 oder 410 gesetzt

04

Google-Überprüfung und Bericht (halber Tag)

In der Search Console wird eine Überprüfung beantragt; Sie erhalten einen Ursachenbericht zu Einstiegspunkt und Maßnahmen

Googles Überprüfung dauert bei Malware meist einige Tage, bei Spam mitunter mehrere Wochen; wir folgen dabei den Schritten aus Googles Leitfaden zu gehackten Websites. Dringt der Angreifer innerhalb von 7 Tagen nach Abschluss über dieselbe Lücke erneut ein, ist unser Einsatz kostenlos.

// Welche Sicherheitslücken treten in individueller Software auf?

In individueller PHP- und Node.js-Software entstehen Lücken meist im Code selbst: dort, wo Nutzereingaben ungeprüft in Datenbank, Seite oder Dateisystem gelangen. Diese Typen begegnen uns am häufigsten.

  • SQL-Injection: Abfragen, die per String-Verkettung statt mit Parametern gebaut werden, können die gesamte Datenbank preisgeben
  • XSS (Cross-Site-Scripting): ungefiltert ausgegebene Kommentare, Suchbegriffe oder Formulareingaben führen den Code des Angreifers im Browser Ihrer Besucher aus
  • Lücken beim Datei-Upload: Uploads ohne Prüfung von Typ und Endung sind der kürzeste Weg, ein ausführbares Skript auf dem Server abzulegen
  • Offen liegende Dateien: im Web-Root vergessene .env-Dateien, .git-Ordner, Datenbank-Dumps oder .zip-Backups, deren Passwörter und API-Schlüssel direkt herunterladbar sind
  • Fehler bei Authentifizierung und Berechtigungen: unbegrenzte Login-Versuche, erratbare Admin-Adressen und IDs, die fremde Datensätze öffnen

Wir prüfen entlang der Kategorien der OWASP Top 10; jeder Fund wird mit Schweregrad und Lösungsvorschlag dokumentiert. Erfordert das Schließen einer Lücke Codeänderungen, setzen wir sie selbst um oder beschreiben sie technisch für Ihren eigenen Entwickler.

// Was umfasst präventive Website-Sicherheit?

Präventive Website-Sicherheit besteht aus Schichten, die Angreifern die Arbeit erschweren und den Schaden begrenzen, falls doch ein Angriff gelingt; kein einzelnes Plugin oder Tool leistet das allein. Nach einer Bereinigung oder auf einer bisher nicht angegriffenen Website richten wir folgende Schichten ein.

  • Updates: regelmäßige Aktualisierung von Kernsoftware, Bibliotheken, Paketen und Serversoftware; Ersatz verwaister Abhängigkeiten
  • WAF und Rate Limiting: eine Firewall, die bekannte Angriffsmuster und Brute-Force-Logins stoppt, bevor sie die Anwendung erreichen
  • Security-Header: HSTS für erzwungenes HTTPS, eine CSP, die nur Skripte aus freigegebenen Quellen zulässt, X-Content-Type-Options und Referrer-Policy
  • Backup-Strategie: automatische Backups mit mindestens einer Kopie außerhalb des Servers und tatsächlich getesteter Wiederherstellung
  • Rechteverwaltung und 2FA: eigenes Konto pro Person, minimale Rechte, Zwei-Faktor-Authentifizierung für Admin-Bereich und Serverzugang

Das Risiko ist nicht nur ein Ausfall: Gelangen Formular-, Konto- oder Bestelldaten nach außen, müssen Sie als Verantwortlicher eine meldepflichtige Datenschutzverletzung nach Art. 33 DSGVO binnen 72 Stunden nach Bekanntwerden der zuständigen Aufsichtsbehörde melden. Deshalb zählen wir bei Websites mit personenbezogenen Daten auch das Vermeiden unnötiger Datenspeicherung und das Führen von Zugriffsprotokollen zur Sicherheit. Zur Backup-Seite unter WordPress siehe WordPress-Backup & Wiederherstellung.

// Was ist enthalten und wovon hängt der Preis ab?

Der Umfang teilt sich in Notfalleinsatz und präventive Härtung; beides ist einzeln oder zusammen buchbar. Die Tabelle zeigt, welche Leistung wozu gehört.

LeistungNotfalleinsatzPräventive Härtung
Entfernen von Schadcode, Backdoors und Spam-SeitenEnthaltenNicht enthalten
Schwachstellen-Scan und Analyse des EinstiegspunktsEnthaltenEnthalten
Erneuern von Passwörtern, Datenbankzugängen und API-SchlüsselnEnthaltenEnthalten
Überprüfungsantrag in der Search Console und Blacklist-NachverfolgungEnthaltenNicht enthalten
Security-Header (HSTS, CSP) und WAF-KonfigurationGrundlegendEnthalten
Bereinigung der Zugriffsrechte und Einrichtung von 2FAEnthaltenEnthalten
Backup-Plan und WiederherstellungstestNicht enthaltenEnthalten
Schriftlicher Bericht (Ursache oder Schwachstellen-Scan)EnthaltenEnthalten
Umfassende Neuentwicklung der AnwendungNicht enthaltenNicht enthalten
Gebühren für Hosting, WAF- und Backup-DiensteNicht enthaltenNicht enthalten

Vier Faktoren bestimmen den Preis: die Plattform, wie weit sich die Infektion in Dateien und Datenbank ausgebreitet hat, der Umfang des Serverzugriffs und ob die Website auf Google- oder E-Mail-Blacklists steht. Bei einer kleinen Website mit einem einzigen Einstiegspunkt rechnet sich der Aufwand in Stunden; eine monatelang unbemerkte Infektion mit Tausenden Spam-Seiten braucht länger. Die Erstprüfung ist kostenlos, das Angebot wird danach fest und steigt später nicht.

// Mit welchen Plattformen arbeiten wir?

Wir arbeiten mit individueller PHP-Software, Node.js- und Next.js-Anwendungen, statischen HTML-Websites, REST-API-Integrationen und WordPress/WooCommerce. Statische Websites bieten wenig Angriffsfläche, Server- und FTP-Zugang bleiben aber ein Risiko; bei dynamischen Anwendungen prüfen wir zusätzlich Code und Abhängigkeiten.

Läuft Ihre Website mit WordPress, finden Sie WordPress-spezifische Schritte wie Plugin-Lücken, gefälschte Admin-Konten und in Theme-Dateien versteckten Code auf unserer Seite WordPress-Sicherheit & Wiederherstellung. Auf geschlossenen Plattformen wie Wix, Shopify oder Squarespace gibt es keinen Server- und Dateizugriff; dort beschränkt sich unser Spielraum auf Kontosicherheit, Integrationen und eingebundene Skripte – das sagen wir bei der Erstprüfung offen. Geht es nicht um Sicherheit, sondern um Abstürze oder Fehlermeldungen, ist die Website-Fehlerbehebung der bessere Einstieg.

// Beispiele aus unseren Projekten

In den Systemen, die wir entwickeln, ist Sicherheit Teil des Designs und keine nachträglich aufgesetzte Schicht. Die zwei folgenden Projekte zeigen, wo dieser Ansatz bei Systemen mit personenbezogenen Daten und Zahlungen greift.

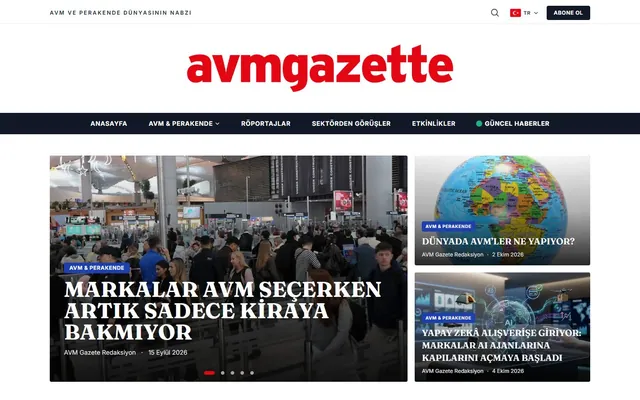
  • AVM Gazette – Ein von uns als Individualsoftware entwickeltes Nachrichtenportal zu Einkaufszentren, Einzelhandel und Gewerbeimmobilien. Es umfasst ein Abonnementsystem und ein KVKK-konformes Cookie-Management; in einem System mit Abonnentendaten ist Datenschutz von der ersten Codezeile an ein Designthema.
  • Lisansimo – Ein von uns entwickelter WooCommerce-Shop für digitale Lizenzen. In einem Shop mit Zahlungsablauf bedeutet Sicherheit den Schutz des Checkouts, der Bestelldaten und des Admin-Zugangs.

Wir zeigen diese Projekte als Beispiele für von Anfang an eingebaute Sicherheit, nicht als gehackte oder wiederhergestellte Websites. Im Angriffsfall arbeiten wir nach dem oben beschriebenen Vier-Schritte-Ablauf.

Eine Bereinigung ohne geschlossenen Einstiegspunkt verschafft dem Angreifer nur Zeit für den nächsten Besuch.

// Wer übernimmt die Arbeit – und wann ist sie nicht nötig?

Den Einsatz leitet Caner Zep Çelik, Gründer & Technischer Berater von Zep Bilişim. Seit 2020 hat er an mehr als 100 Projekten für Kunden in Deutschland, dem Vereinigten Königreich und der Türkei mitgewirkt; Server-Logs, Code und Datenbank prüft er selbst und gibt die Arbeit nicht an Subunternehmer weiter. Auch den Ursachenbericht schreibt er selbst.

Gibt es keine Anzeichen, meldet die Search Console keine Sicherheitsprobleme und wird die Software aktuell gehalten, ist kein Notfalleinsatz nötig; eine präventive Prüfung genügt. Erscheint die Browserwarnung „Nicht sicher“ nur, weil das SSL-Zertifikat abgelaufen ist, liegt kein Angriff vor – eine Erneuerung des Zertifikats löst das. Ist das der Fall, sagen wir es Ihnen bei der Erstprüfung offen.

// Ausgewählte Projekte aus unseren Referenzen

Einige der Websites, die wir auf unterschiedlichen Plattformen entwickelt haben. Alle finden Sie auf unserer Referenzseite.

Startseite der Website AVM Gazette Individuelle Software · Nachrichtenportal · Medien

AVM Gazette

Individuell entwickeltes digitales Nachrichtenportal für Shoppingcenter, Einzelhandel und Gewerbeimmobilien: Kategorien, Schlagzeilen-Slider, Suche, Abos und KVKK-konforme Cookie-Verwaltung.

$ website_besuchen →
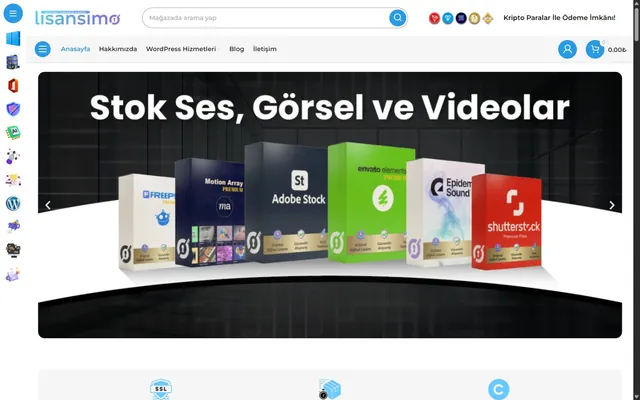
Startseite der Website Lisansimo WordPress · WooCommerce · E-Commerce

Lisansimo

Plattform für digitale Lizenzen und Softwarevertrieb - Onlineshop auf WooCommerce-Basis.

$ website_besuchen →
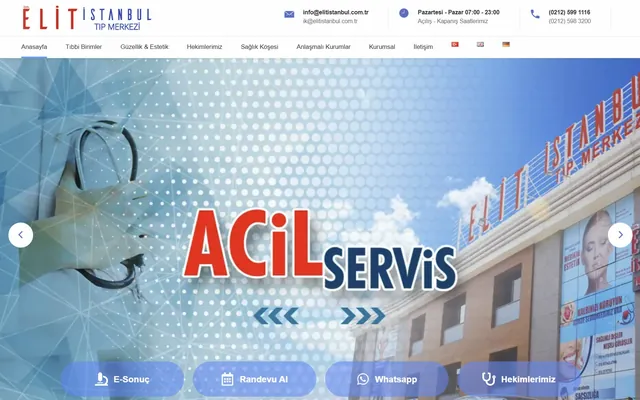
Startseite der Website Elit Istanbul Medical Center WordPress · Mehrsprachig · Gesundheitswesen

Elit Istanbul Medical Center

Mehrsprachige Website eines medizinischen Zentrums mit Terminsystem, Arztprofilen und Integration der Fachabteilungen.

$ website_besuchen →

Alle Referenzen →

// Häufig gestellte Fragen

Ändern Sie zuerst alle Passwörter für Admin-Bereich, Hosting, FTP und Datenbank und sichern Sie den aktuellen Zustand, ohne Dateien voreilig zu löschen. Danach muss der Einstiegspunkt des Angreifers gefunden, der Schadcode entfernt und die Lücke geschlossen werden. Zeigt Google eine Warnung, beantragen Sie erst nach der Bereinigung eine Überprüfung in der Search Console. Wir reagieren im Notfall binnen 4 Stunden.

Die zuverlässigsten Hinweise sind der Bericht „Sicherheitsprobleme“ in der Search Console und der Hinweis „Diese Website wurde möglicherweise gehackt“ in den Google-Ergebnissen. Auch unbekannte Seiten bei einer site:-Suche, Weiterleitungen mobiler Besucher, eine Sperrung durch den Hoster oder E-Mails im Spam-Ordner deuten auf einen Hack hin. Im Zweifel fordern Sie eine kostenlose Erstprüfung an.

Die Warnung verschwindet, wenn die Website bereinigt, die Lücke geschlossen und anschließend im Bericht „Sicherheitsprobleme“ der Search Console eine Überprüfung beantragt wurde. Google crawlt die Website erneut und entfernt die Warnung, wenn sie sauber ist. Bei Malware dauert das meist einige Tage, bei Spam mitunter mehrere Wochen. Unvollständige Bereinigungen werden abgelehnt; deshalb beantragen wir erst nach abgeschlossener Prüfung.

In einem typischen Fall dauert die Malware-Entfernung 2 bis 3 Arbeitstage: Reaktion und Isolierung in den ersten 4 Stunden, ein Tag Diagnose, ein Tag Bereinigung und ein halber Tag für Bericht und Google-Überprüfung. War die Infektion monatelang unbemerkt, hat sie Tausende Spam-Seiten erzeugt oder betrifft sie mehrere Websites auf demselben Server, wird die Dauer im Angebot festgelegt.

Ein Backup einzuspielen reicht allein nicht, denn das Backup enthält meist dieselbe Lücke, über die der Angreifer eingedrungen ist. Begann der Angriff vor dem Backup, kann auch das Backup selbst infiziert sein. Ein geprüft sauberes Backup beschleunigt die Arbeit, doch ohne geschlossenen Einstiegspunkt, neue Passwörter und aktuelle Software kann die Website auf demselben Weg erneut übernommen werden.

Nein, kein einzelnes Plugin oder Tool sichert eine Website allein ab. Website-Sicherheit entsteht aus aktueller Software, starken und getrennten Passwörtern, Zwei-Faktor-Authentifizierung, Firewall, Security-Headern und getesteten Backups außerhalb des Servers, die zusammenwirken. Bei individueller Software muss außerdem der Code auf SQL-Injection, XSS und Lücken beim Datei-Upload geprüft werden.

Ihr nächster Erfolg beginnt hier.

Sprechen wir über Ihr Projekt. Wir sind da, um Ihre digitale Infrastruktur zu stärken, Ihre Kosten zu senken und Ihre Produktivität zu steigern. Die Erfahrung aus über 100 Projekten möchten wir auch für Ihr Unternehmen einsetzen.

$ angebot_anfordern

Verfasst von: , Gründer & Technischer Berater · Zuletzt aktualisiert: