zep@server: ~/hizmetler/web-sitesi-destek/web-sitesi-guvenligi-malware-temizleme
$ site scan --malware

Web Sitesi Güvenliği ve Malware Temizleme: Hacklenen Siteye Acil Müdahale

giriş noktası | arka kapı | spam sayfa
✓ Temizlendi, açık kapatıldı

Web sitesi güvenliği ve malware temizleme, hacklenen bir sitedeki zararlı kodu temizleyip saldırganın giriş noktasını kapatan ve aynı saldırının tekrarlanmasını önleyen güvenlik hizmetidir. Özel PHP ve Node.js yazılımlarda, statik sitelerde, e-ticarette ve WordPress'te çalışıyoruz. Acil vakada ilk yanıt 4 saat içinde verilir; temizlikten sonra giriş noktasını anlatan kök neden raporu teslim edilir.

// Sitenizin hacklendiğini nasıl anlarsınız?

Hacklenen site, çoğu zaman sahibinden önce Google'a, hosting firmasına ya da müşterilere kendini belli eder. Saldırgan siteyi kapatmak yerine gizlice kullanmak ister; bu yüzden ana sayfa normal görünürken arka planda spam sayfalar üretilebilir. Aşağıdaki belirtilerden biri varsa site virüs temizleme ve inceleme gerekir.

  • Google arama sonuçlarında "Bu site saldırıya uğramış olabilir" uyarısı ya da tarayıcıda kırmızı güvenlik ekranı çıkıyor
  • Arama sonuçlarında hiç oluşturmadığınız sayfalar, Japonca karakterli başlıklar veya ilaç ve kumar spam'i görünüyor
  • Ziyaretçiler, özellikle mobilden ya da Google'dan gelenler, başka sitelere yönlendiriliyor
  • Hosting firması siteyi "zararlı içerik" gerekçesiyle askıya aldı veya hesabı kısıtladı
  • Alan adınızdan giden e-postalar spam klasörüne düşüyor ya da geri dönüyor
  • Sunucuda tanımadığınız dosyalar, yönetici hesapları veya zamanlanmış görevler var

Yönlendirme yalnızca belirli ziyaretçilere uygulanabildiği için siz siteyi açtığınızda her şey normal görünebilir. Search Console'daki Güvenlik Sorunları raporu, bu gizli belirtileri ilk gösteren yerdir.

// Hacklenen site nasıl temizlenir?

Hacklenen site, zararlı dosyaları silmekle değil saldırganın nereden girdiğini bulup kapatmakla temizlenir; giriş noktası açık kaldıkça temizlenen site kısa sürede yeniden enfekte olur. Müdahale dört adımdır ve tipik bir vakada 2 ile 3 iş günü sürer. Önce sitenin mevcut halinin yedeği alınır; temizlik sitenin kopyasında doğrulanır ve canlıya düşük trafikli saatte alınır.

01

İlk yanıt ve izolasyon (4 saat içinde)

Durum değerlendirilir, gerekirse site bakım moduna alınır; yönetici, FTP, veritabanı parolaları ve API anahtarları değiştirilir

02

Teşhis ve giriş noktası (1 gün)

Değişen dosyalar, sunucu erişim kayıtları ve veritabanı incelenir; saldırganın hangi açıktan girdiği ve neleri değiştirdiği belirlenir

03

Temizlik ve kapatma (1 gün)

Arka kapılar, enjekte edilmiş kodlar ve spam sayfalar temizlenir; açık kapatılır, spam URL'ler 404 veya 410 döndürecek şekilde kaldırılır

04

Google inceleme isteği ve rapor (yarım gün)

Search Console'dan inceleme isteği gönderilir; giriş noktasını ve yapılanları anlatan kök neden raporu teslim edilir

Google'ın incelemesi zararlı yazılım vakalarında genellikle birkaç gün, spam vakalarında birkaç hafta sürebilir; süreci Google'ın hacklenen siteler rehberindeki adımlarla yürütüyoruz. Teslimden sonraki 7 gün içinde aynı açıktan yeniden giriş olursa müdahale ücretsizdir.

// Özel yazılımlarda hangi güvenlik açıkları görülür?

Özel PHP ve Node.js yazılımlarda açıklar çoğunlukla koddan gelir: kullanıcı girdisinin denetlenmeden veritabanına, sayfaya ya da dosya sistemine ulaştığı noktalardan. En sık karşılaştığımız türler şunlardır.

  • SQL injection: parametreli sorgu yerine metin birleştirmeyle kurulan sorgular, veritabanının tamamının okunmasına yol açabilir
  • XSS (siteler arası betik çalıştırma): kaçışlanmadan ekrana basılan yorum, arama veya form içeriği, saldırganın kodunu ziyaretçinin tarayıcısında çalıştırır
  • Dosya yükleme açıkları: türü ve uzantısı denetlenmeyen yüklemeler, sunucuya çalıştırılabilir betik bırakmanın en kısa yoludur
  • Açıkta kalan dosyalar: web kökünde unutulan .env, .git klasörü, veritabanı dökümü veya .zip yedekleri; içlerindeki parola ve API anahtarları doğrudan indirilebilir
  • Kimlik doğrulama ve yetki hataları: sınırsız giriş denemesi, tahmin edilebilir yönetim adresleri, başka kullanıcının kaydına erişim veren kimlik numaraları

İncelemeyi OWASP Top 10 listesindeki kategorilere göre yapıyoruz; bulunan her açık önem derecesi ve düzeltme önerisiyle raporlanır. Açığı kapatmak kod değişikliği gerektiriyorsa düzeltmeyi biz yapabilir ya da kendi geliştiricinize teknik olarak tarif edebiliriz.

// Önleyici site güvenliği neleri kapsar?

Önleyici site güvenliği, saldırganın işini zorlaştıran ve bir saldırı olsa bile zararı sınırlayan katmanlardan oluşur; tek bir eklenti ya da araç bunu tek başına sağlamaz. Temizlik sonrasında ya da hiç saldırı yaşamamış bir sitede şu katmanları kuruyoruz.

  • Güncellemeler: çekirdek yazılım, kütüphane, paket ve sunucu yazılımlarının düzenli güncellenmesi; terk edilmiş bağımlılıkların değiştirilmesi
  • WAF ve hız sınırlama: bilinen saldırı kalıplarını ve kaba kuvvet giriş denemelerini uygulamaya ulaşmadan durduran güvenlik duvarı
  • Güvenlik başlıkları: HTTPS'i zorunlu kılan HSTS, yalnızca izin verilen kaynaklardan betik çalıştıran CSP, X-Content-Type-Options ve Referrer-Policy
  • Yedek stratejisi: en az bir kopyası sunucu dışında tutulan, geri yüklemesi denenmiş otomatik yedekler
  • Yetki yönetimi ve 2FA: her kişiye ayrı hesap, en az yetki ilkesi, yönetim paneli ve sunucu erişiminde iki adımlı doğrulama

KVKK açısından risk yalnızca sitenin kapanması değildir: form, üyelik veya sipariş verisi sızdırılırsa veri sorumlusu olarak ihlali öğrendiğiniz andan itibaren en geç 72 saat içinde Kişisel Verileri Koruma Kurulu'na bildirim yapmanız gerekir. Bu yüzden kişisel veri tutan sitelerde gereksiz veriyi saklamamayı ve erişim kayıtlarını tutmayı da önlemlerin parçası sayıyoruz. Yedek planının WordPress özelindeki ayrıntıları için WordPress Yedekleme ve Geri Yükleme sayfamıza bakabilirsiniz.

// Kapsama neler dahil, fiyat neye göre belirleniyor?

Kapsam acil müdahale ve önleyici sertleştirme olarak ikiye ayrılır; ikisi ayrı ayrı ya da birlikte alınabilir. Aşağıdaki tablo hangi işin hangi kapsama girdiğini gösterir.

ÇalışmaAcil müdahaleÖnleyici sertleştirme
Zararlı kod, arka kapı ve spam sayfa temizliğiDahilHariç
Açık taraması ve giriş noktası analiziDahilDahil
Parola, veritabanı ve API anahtarı yenilemeDahilDahil
Search Console inceleme isteği ve kara liste takibiDahilHariç
Güvenlik başlıkları (HSTS, CSP) ve WAF yapılandırmasıTemel düzeydeDahil
Yetki düzenleme ve 2FA kurulumuDahilDahil
Yedek planı ve geri yükleme testiHariçDahil
Yazılı rapor (kök neden ya da açık taraması)DahilDahil
Uygulamanın kapsamlı olarak yeniden yazılmasıHariçHariç
Hosting, WAF ve yedekleme servislerinin abonelik bedelleriHariçHariç

Fiyatı dört değişken belirler: altyapı türü, enfeksiyonun yayıldığı dosya ve veritabanı alanı, sunucuya erişim düzeyi ve sitenin Google ya da e-posta kara listelerine girip girmediği. Tek bir giriş noktası olan küçük bir sitede iş saatlerle ölçülürken, aylarca fark edilmeden kalmış ve binlerce spam sayfa üretmiş bir sitede temizlik ve Google süreci daha uzundur. Ön inceleme ücretsizdir; teklif incelemeden sonra sabitlenir ve sonradan artmaz.

// Hangi altyapılarda çalışıyoruz?

Özel PHP yazılımlar, Node.js ve Next.js uygulamaları, statik HTML siteler, REST API entegrasyonları ve WordPress/WooCommerce siteler üzerinde çalışıyoruz. Statik sitelerde saldırı yüzeyi küçüktür ama sunucu ve FTP erişimi hâlâ risk taşır; dinamik uygulamalarda kod ve bağımlılıklar da incelenir.

Siteniz WordPress ise eklenti açıkları, sahte yönetici hesapları ve tema dosyalarına gizlenen kodlar gibi WordPress'e özgü adımlar için WordPress Güvenlik ve Kurtarma sayfamıza bakın. Wix, Shopify veya Squarespace gibi kapalı platformlarda sunucu ve dosya erişimi olmadığından müdahale alanımız hesap güvenliği, entegrasyonlar ve siteye eklenen betiklerle sınırlıdır; bunu ön incelemede açıkça söylüyoruz. Sorun güvenlik değil de çökme ya da hata mesajıysa Web Sitesi Hata Giderme daha doğru başlangıçtır.

// Projelerimizden örnekler

Geliştirdiğimiz sistemlerde güvenliği sonradan eklenen bir katman olarak değil, tasarımın parçası olarak kuruyoruz. Aşağıdaki iki proje, kişisel veri ve ödeme akışı taşıyan sistemlerde bu yaklaşımın nerede devreye girdiğini gösterir.

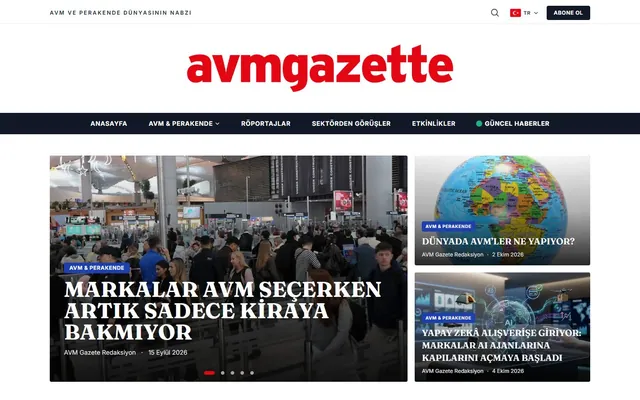
  • AVM Gazette — AVM, perakende ve ticari gayrimenkul alanında yayın yapan, özel yazılımla geliştirdiğimiz haber portalı. Abonelik sistemi ve KVKK uyumlu çerez yönetimi içerir; abone verisi tutan bir sistemde veri koruması ilk satırdan itibaren tasarımın konusudur.
  • Lisansimo — Dijital lisans satışı yapan, geliştirdiğimiz WooCommerce e-ticaret sitesi. Ödeme akışı olan bir mağazada güvenlik; ödeme adımının, sipariş verisinin ve yönetici erişiminin korunması demektir.

Bu projeleri hacklenmiş ya da kurtarılmış siteler olarak değil, güvenliği baştan kurduğumuz örnekler olarak paylaşıyoruz. Bir saldırı vakasında uyguladığımız yöntem, yukarıdaki dört adımlı süreçtir.

Giriş noktası kapatılmadan yapılan temizlik, saldırgana geri dönmesi için zaman kazandırmaktan başka işe yaramaz.

// İşi yürüten ekip ve hangi durumlarda gerekmez?

Müdahaleyi Zep Bilişim'in Kurucu ve Teknik Danışmanı Caner Zep Çelik yürütüyor. 2020'den bu yana Türkiye, Birleşik Krallık ve Almanya'daki müşteriler için 100'ün üzerinde projede yer aldı; sunucu kayıtlarını, kodu ve veritabanını kendisi inceliyor, işi taşerona devretmiyor. Kök neden raporunu da aynı kişi yazıyor.

Belirti yoksa, Search Console'da güvenlik sorunu görünmüyorsa ve yazılım güncel tutuluyorsa acil müdahale gerekmez; önleyici bir kontrol yeterlidir. Tarayıcıdaki "güvenli değil" uyarısı yalnızca SSL sertifikasının süresi dolduğu için çıkıyorsa bu bir saldırı değildir ve sertifika yenilemesiyle çözülür. Ön incelemede durum buysa bunu açıkça söylüyoruz.

// Referanslarımızdan örnek projeler

Farklı altyapılarla geliştirdiğimiz sitelerden bazıları. Tamamını referanslar sayfamızda inceleyebilirsiniz.

AVM Gazette web sitesi ana sayfası Özel Yazılım · Haber Portalı · Medya

AVM Gazette

AVM, perakende ve ticari gayrimenkul sektörü için özel geliştirilmiş dijital haber portalı: kategori yapısı, manşet kaydırıcısı, arama, abonelik ve KVKK uyumlu çerez yönetimi.

$ siteyi_ziyaret_et →
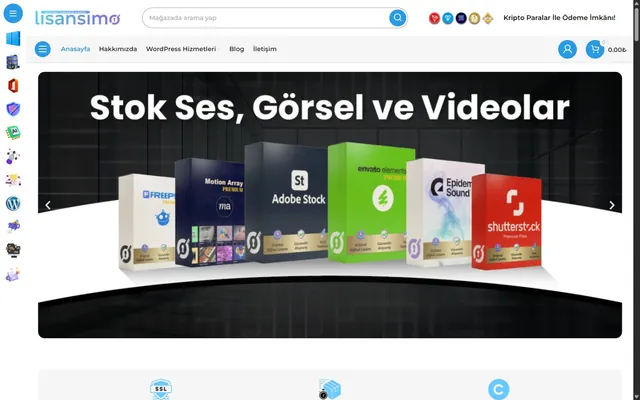
Lisansimo web sitesi ana sayfası WordPress · WooCommerce · E-Ticaret

Lisansimo

Dijital lisans ve yazılım satış platformu — WooCommerce tabanlı e-ticaret sitesi.

$ siteyi_ziyaret_et →
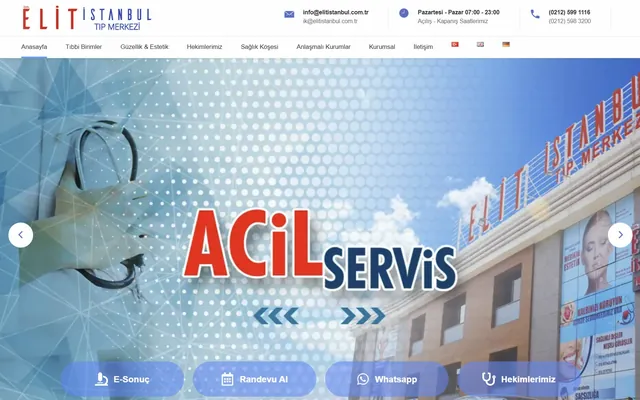
Elit İstanbul Tıp Merkezi web sitesi ana sayfası WordPress · Çok Dilli · Sağlık

Elit İstanbul Tıp Merkezi

Çok dilli tıp merkezi web sitesi — randevu sistemi, hekimler ve tıbbi birimler entegrasyonu.

$ siteyi_ziyaret_et →

Tüm referanslarımız →

// Sıkça Sorulan Sorular

Hacklenen site, önce saldırganın giriş noktası bulunarak, ardından zararlı dosyalar, arka kapılar ve spam sayfalar temizlenerek düzeltilir. Tüm parolalar ve anahtarlar yenilenir, açık kapatılır ve Google uyarısı varsa Search Console'dan inceleme istenir. Yalnızca görünen zararlı dosyaları silmek yetmez; giriş noktası açık kaldıkça site kısa sürede yeniden enfekte olur.

En güvenilir işaret, Search Console'daki Güvenlik Sorunları raporu ve Google sonuçlarındaki "Bu site saldırıya uğramış olabilir" uyarısıdır. Ayrıca site: aramasında tanımadığınız sayfalar, mobil ziyaretçilerin başka sitelere yönlendirilmesi, hosting firmasından askıya alma bildirimi veya e-postalarınızın spam'e düşmesi hacklenmeye işaret eder. Yönlendirmeler size görünmeyebilir; şüphe varsa ücretsiz ön inceleme isteyin.

Uyarı, site temizlenip açık kapatıldıktan sonra Search Console'daki Güvenlik Sorunları raporundan inceleme isteği gönderilerek kaldırılır. Google siteyi yeniden tarar ve temiz bulursa uyarıyı kaldırır. İnceleme zararlı yazılım vakalarında genellikle birkaç gün, spam vakalarında birkaç hafta sürebilir. Temizlik eksikse istek reddedilir; bu yüzden isteği yalnızca doğrulama bittikten sonra gönderiyoruz.

Tipik bir vakada malware temizleme 2 ile 3 iş günü sürer: ilk 4 saat içinde yanıt ve izolasyon, bir gün teşhis, bir gün temizlik ve yarım gün rapor ile Google inceleme isteği. Aylarca fark edilmemiş, binlerce spam sayfa üretmiş ya da birden çok sitenin aynı sunucuda enfekte olduğu vakalarda süre ön incelemeden sonra teklife yazılır.

Yedekten geri yüklemek tek başına yeterli değildir, çünkü yedek genellikle saldırganın girdiği açığı da içerir. Ayrıca saldırı yedekten önce başlamışsa yedeğin kendisi de enfekte olabilir. Temiz olduğu doğrulanmış bir yedek işi hızlandırır, ancak giriş noktası bulunup kapatılmadan, parolalar yenilenmeden ve yazılım güncellenmeden site aynı yoldan yeniden ele geçirilebilir.

Hayır, tek bir eklenti ya da araç site güvenliğini tek başına sağlamaz. Güvenlik; güncel yazılım, güçlü ve ayrı parolalar, iki adımlı doğrulama, güvenlik duvarı, güvenlik başlıkları ve sunucu dışında tutulan, denenmiş yedeklerin birlikte çalışmasıyla oluşur. Özel yazılımlarda buna ek olarak kodun SQL injection, XSS ve dosya yükleme açıklarına karşı incelenmesi gerekir.

Sıradaki başarı hikayesi sizin olsun!

Dijital altyapınızı güçlendirmek, maliyetlerinizi düşürmek ve verimliliğinizi artırmak için yanınızdayız. 100'den fazla projede edindiğimiz deneyimi sizin işletmeniz için de kullanmak istiyoruz.

$ teklif_al

Hazırlayan: , Kurucu ve Teknik Danışman · Son güncelleme: